

Ciberataques


Una intrusión informática intentó alterar la temperatura de tres depósitos de plasma en Francia, mientras supermercados de distintos países europeos descartaban alimentos por fallas provocadas en sus heladeras. El episodio dejó al descubierto una amenaza poco visible: equipos que conservan productos esenciales pueden ser manipulados a distancia. Esta vez, las alarmas evitaron daños en los centros sanitarios.
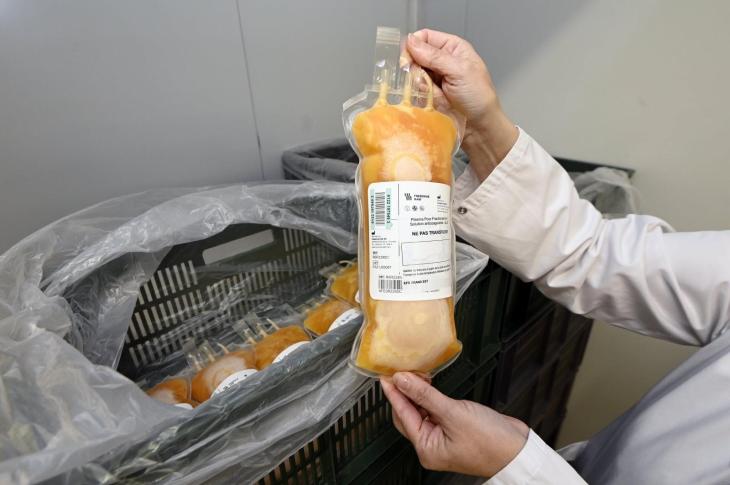
El Servicio Francés de Sangre detectó el ataque el 2 de noviembre en instalaciones de refrigeración administradas por un proveedor externo. Los responsables habían elevado los valores programados de temperatura y descongelamiento. El personal aseguró o trasladó las bolsas destinadas a transfusiones y fabricación de medicamentos. No se perdieron reservas ni se interrumpió la distribución a hospitales, confirmaron las autoridades.
En los comercios, las consecuencias fueron distintas. Durante la misma semana, incidentes en ocho países europeos alteraron cámaras frigoríficas de cadenas como Delhaize, Carrefour e ICA. En un supermercado sueco, la configuración de los congeladores llegó a 50 °C. Alimentos frescos y congelados debieron retirarse de la venta: una orden digital terminó provocando pérdidas materiales.
Europa ya había recibido una advertencia en octubre, cuando cientos de supermercados franceses padecieron manipulaciones similares. La magnitud económica también empieza a conocerse: Ahold Delhaize estimó que una interrupción anterior de sus operaciones podría reducir hasta 250 millones de euros sus ventas del cuarto trimestre. No se ha demostrado que todas las intrusiones respondan a los mismos autores.
¿Cómo puede alguien cambiar una temperatura sin entrar al edificio? Muchos establecimientos utilizan controles conectados a internet para supervisar sus cámaras a distancia. Si un dispositivo conserva contraseñas inseguras, programas antiguos o conexiones expuestas, puede convertirse en una puerta de acceso. La Agencia Nacional de Seguridad de los Sistemas de Información francesa investiga las intrusiones y las vulnerabilidades aprovechadas.
El caso sanitario muestra además otro problema: una falla en un proveedor puede alcanzar instalaciones que dependen de su tecnología. La empresa de refrigeración Coolworld reconoció un incidente relacionado con un componente de terceros. En Francia se deshabilitó el acceso remoto a los equipos afectados. Los sistemas de alerta y las alternativas de almacenamiento marcaron la diferencia entre una amenaza y una pérdida efectiva.
Today, we have set out our key judgements on how AI is expected to affect cyber security. Read the latest: https://t.co/2kjEN3dJSh https://t.co/MMsFIF3Nge
— NCSC UK (@NCSC) November 3, 2026
Mientras se investigan esos hechos, el Centro Nacional de Ciberseguridad del Reino Unido advirtió que es altamente probable que de aquí a 2028 se utilicen programas maliciosos potenciados con inteligencia artificial en un ataque de secuestro informático contra infraestructura esencial británica. Su director, Richard Horne, alertó sobre la facilidad creciente para encontrar y explotar debilidades que llevan años sin corregirse.
La advertencia no significa que los ataques a las heladeras hayan utilizado inteligencia artificial: no hay pruebas públicas de ello. Tampoco se identificó a los responsables de esta serie de episodios. El riesgo señalado por Londres abarca servicios de energía, agua y transporte. Lo ocurrido en Francia muestra por qué importa proteger también los dispositivos menos visibles: una falla informática puede terminar afectando alimentos o recursos médicos.


