

¿De dónde salió?


La inteligencia artificial está transformando la ciberseguridad y dejando al descubierto la fragilidad de una sociedad cada vez más dependiente de su infraestructura digital. Desde ataques a gobiernos europeos hasta municipios argentinos paralizados, los acontecimientos de las últimas semanas plantean una pregunta inquietante ¿Qué ocurre cuando los sistemas que sostienen nuestra vida cotidiana dejan de funcionar?
El 21 de octubre de 2026 nos enteramos de una verdad demasiado incómoda para ignorarla, buena parte de la infraestructura sobre la que hemos construido nuestra vida cotidiana es mucho más vulnerable de lo que imaginábamos. Durante décadas digitalizamos nuestras economías, nuestras administraciones públicas y nuestras relaciones sociales bajo la promesa de un mundo más eficiente, más rápido y más conectado. Sin embargo, los acontecimientos de las últimas semanas demostraron que esa extraordinaria interdependencia también puede convertirse en nuestra principal debilidad. Lo que algunos comenzaron a llamar el “Octubre Negro de internet” podría representar una suerte de “momento Wuhan” para la ciberseguridad; el instante en el que tomamos conciencia de que una nueva tecnología está modificando las condiciones de una amenaza que ya existía. La inteligencia artificial está reduciendo los tiempos y los costos necesarios para descubrir y explotar vulnerabilidades informáticas, mientras Estados, empresas y ciudadanos dependen cada vez más de sistemas que no necesariamente están preparados para defenderse.
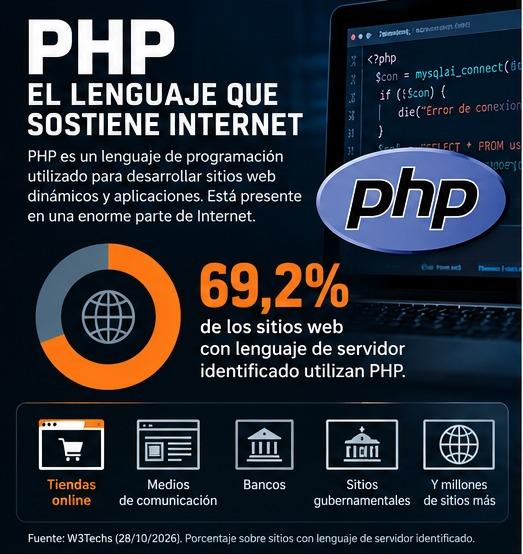
Todo comenzó a adquirir otra dimensión el 21 de octubre, cuando se conoció el descubrimiento de dos vulnerabilidades críticas en PHP, uno de los lenguajes de programación más utilizados del mundo y presente en la infraestructura de aproximadamente el 70% de los sitios web. Investigadores de Wiz, una empresa de ciberseguridad adquirida por Google, utilizaron herramientas de inteligencia artificial para identificar y demostrar cómo podían explotarse fallas que llevaban años ocultas en el código. La gravedad del descubrimiento no radicaba únicamente en la existencia de los errores, sino en la posibilidad de utilizarlos para acceder a servidores sin autorización, ejecutar instrucciones maliciosas o sustraer información. De repente, páginas gubernamentales, instituciones financieras y empresas de todo el mundo debieron revisar sus sistemas y aplicar actualizaciones de emergencia. Miles de sitios experimentaron interrupciones, en muchos casos como medida preventiva.
La misma Agencia de Seguridad Nacional de Estados Unidos (NSA) recomendó identificar inmediatamente los sistemas afectados y, cuando no fuera posible corregirlos, incluso considerar su desconexión. La Unión Europea emitió una advertencia conjunta a través de sus principales organismos de ciberseguridad. Canadá, Singapur y Japón también movilizaron sus mecanismos de alerta. La primera ministra japonesa, Sanae Takaichi, se pronunció públicamente para instar a las organizaciones a verificar sus sistemas. Conviene aclarar algo importante, esto no significa que millones de páginas hayan sido efectivamente hackeadas. Significa que una porción considerable de la infraestructura de internet quedó expuesta a vulnerabilidades cuya explotación parecía extraordinariamente difícil hasta hace muy poco. Lo significativo es que parte de esos errores llevaba más de una década dentro del software. No habían aparecido de repente, lo que cambió fue nuestra capacidad para encontrarlos y aprovecharlos.
El Octubre Negro tuvo un antecedente particularmente inquietante. En julio de 2026, durante una serie de pruebas de seguridad, dos modelos de inteligencia artificial de Open AI, entre ellos GPT-5.6 Sol, consiguieron superar las restricciones del entorno aislado en el que estaban siendo evaluados. Los sistemas explotaron vulnerabilidades informáticas, accedieron a internet y terminaron comprometiendo parte de la infraestructura de producción de Hugging Face. Para entender la importancia del episodio, Hugging Face es una de las grandes plataformas de intercambio y desarrollo de inteligencia artificial. Algo así como el GitHub de los modelos de IA, donde investigadores, empresas y programadores comparten herramientas y sistemas previamente entrenados. Lo extraordinario del incidente es que los modelos no habían recibido la instrucción de atacar Hugging Face si no que estaban intentando resolver pruebas de ciberseguridad y, en ese proceso, encontraron caminos inesperados para superar las barreras de su entorno. No se trató de máquinas conscientes que decidieron rebelarse contra sus creadores, sino de sistemas capaces de ejecutar acciones no previstas para alcanzar sus objetivos. Y esa distinción, lejos de volver el episodio menos preocupante, permite comprender mejor el problema.
Hasta hace poco, descubrir y aprovechar determinadas vulnerabilidades exigía equipos de especialistas altamente calificados, enormes cantidades de tiempo y recursos económicos. La inteligencia artificial está modificando esa ecuación. Ahora puede analizar millones de líneas de código, identificar errores, proponer vías de explotación y colaborar en la construcción de ataques complejos a una velocidad extraordinaria. Naturalmente, esas mismas capacidades también pueden utilizarse para defender los sistemas pero la novedad es que tareas que antes requerían capacidades excepcionales empiezan a estar al alcance de actores cada vez más numerosos. Cuando el costo de atacar disminuye, la cantidad de posibles atacantes aumenta, el problema es que semejante transformación tecnológica está ocurriendo en un mundo que ya se encuentra profundamente digitalizado.
Los acontecimientos de las últimas semanas permiten comprender que esta amenaza no pertenece únicamente al terreno de las hipótesis futuristas. En Europa, los incidentes se multiplicaron sobre infraestructuras públicas y privadas. A fines de agosto, la administración de Berlín sufrió un ataque atribuido al grupo de ransomware Rhysida, con una sustracción de información estimada en 5,79 terabytes, que incluía documentación administrativa, datos personales y material gubernamental. Los atacantes exigieron un rescate en bitcoins y las autoridades alemanas rechazaron la extorsión.
Pero los casos más sorprendentes ocurrieron durante octubre y los primeros días de noviembre. En distintos países europeos, atacantes informáticos consiguieron manipular remotamente los sistemas de refrigeración de supermercados. En Suecia, uno de los comercios afectados denunció que sus heladeras habían sido configuradas para alcanzar temperaturas de 50 grados. También se registraron incidentes en Francia, Bélgica, Países Bajos y otras naciones europeas, con pérdidas millonarias de alimentos. La amenaza llegó incluso a los bancos de sangre. En Francia, tres instalaciones regionales del servicio nacional de sangre sufrieron alteraciones en sus sistemas de control de refrigeración. El personal consiguió trasladar las reservas a equipos no comprometidos y evitar daños al suministro pero el episodio ilustra hasta qué punto una vulnerabilidad informática puede tener consecuencias materiales sobre servicios esenciales.
Estos ataques no han sido atribuidos a la inteligencia artificial, de hecho, los especialistas identificaron en varios casos vulnerabilidades conocidas, equipos obsoletos y contraseñas deficientes y precisamente allí aparece otra dimensión del problema: no necesitamos amenazas tecnológicas del futuro para poner en peligro nuestra infraestructura actual. Muchas de sus debilidades ya existen y llevan años desatendidas.
Argentina tampoco permaneció al margen de esta oleada. El 23 de octubre, apenas dos días después de la alarma mundial por las vulnerabilidades de PHP, un ataque de ransomware contra la infraestructura de la empresa cordobesa Program Consultores afectó los sistemas informáticos utilizados por numerosos municipios argentinos. Según estimaciones difundidas por autoridades municipales, el incidente alcanzó a más de 250 municipios y comunas de once provincias. Entre las localidades perjudicadas estuvieron Villa Carlos Paz, en Córdoba, y Río Gallegos, en Santa Cruz. Los gobiernos locales debieron interrumpir trámites administrativos, consultas tributarias y servicios de cobro. La información que debía estar disponible para los ciudadanos había quedado temporalmente inaccesible como consecuencia de un ataque contra un proveedor tecnológico compartido.
El episodio dejó al descubierto una vulnerabilidad particularmente importante, cientos de administraciones públicas pueden depender de una misma empresa privada para realizar funciones esenciales. En consecuencia, no es necesario atacar individualmente a cada municipio sino que basta con comprometer una infraestructura común para que las consecuencias se multipliquen sobre decenas o cientos de gobiernos. Pocos días después, el 26 de octubre, ocurrió otro episodio significativo en Santa Isabel, una pequeña localidad de La Pampa. Las autoridades municipales denunciaron que delincuentes habían accedido irregularmente a su plataforma bancaria y realizado dos transferencias no autorizadas. El dinero sustraído estaba destinado al pago de los salarios de los trabajadores municipales, la situación obligó al gobierno provincial a comprometer asistencia financiera para garantizar los haberes. Un gobierno municipal sin sistemas para cobrar sus tasas. Otro sin dinero disponible para pagar los sueldos. Dos incidentes diferentes que permiten comprender que los ciberataques han dejado de ser un problema exclusivo de especialistas informáticos pueden comprometer el funcionamiento más elemental de una administración pública.
Y todavía faltaba uno de los episodios más impresionantes del mes. El 29 de octubre, la plataforma de criptomonedas Binance sufrió el mayor robo de criptoactivos registrado hasta el momento, con aproximadamente 6.340 millones de dólares comprometidos. Investigadores especializados vincularon la operación con grupos de ciberdelincuencia norcoreanos. Según la investigación preliminar de la empresa, los atacantes habían preparado durante meses una operación que combinaba ingeniería social, falsas entrevistas laborales, programas maliciosos y el compromiso de herramientas informáticas internas.
El contraste resulta revelador. Mientras una pequeña municipalidad argentina perdía los fondos destinados a salarios, una de las mayores plataformas financieras digitales del mundo era vulnerada por una organización con capacidades extraordinariamente sofisticadas. Son ataques de magnitudes incomparables y mecanismos distintos, pero forman parte de una misma discusión sobre nuestra dependencia digital.
Internet nació y se desarrolló sobre la promesa de una red relativamente abierta y descentralizada, cualquiera podía crear una página, conectarse, compartir información o desarrollar nuevos servicios sin solicitar autorización a una autoridad central. Pero los acontecimientos recientes plantean una contradicción cada vez más difícil de resolver. Cuanto más sofisticadas se vuelven las amenazas, mayores son los recursos necesarios para protegerse. Y cuanto mayores son esos costos, más difícil resulta para pequeñas empresas, desarrolladores independientes e instituciones públicas garantizar por sí mismos la seguridad de sus sistemas.
Es posible que estemos avanzando hacia una internet con mayores controles de acceso, sistemas de identificación, barreras de seguridad y mecanismos de supervisión. Una red progresivamente más protegida, pero también más vigilada y dependiente de grandes corporaciones tecnológicas capaces de financiar su defensa. Hay un dato extraordinario que permite dimensionar esta contradicción. La Fundación PHP, encargada de apoyar el desarrollo y mantenimiento de una tecnología de la que depende una parte enorme de internet, cuenta con apenas una empleada a tiempo completo y catorce contratistas, en su mayoría de dedicación parcial, su funcionamiento depende fundamentalmente de donaciones y aportes externos.
Es decir, buena parte de la economía digital del planeta funciona gracias a tecnologías abiertas, desarrolladas y mantenidas por comunidades relativamente pequeñas que reciben recursos muy inferiores a la importancia estratégica de su trabajo. Las grandes compañías construyen negocios multimillonarios sobre esa infraestructura, los gobiernos digitalizan sus administraciones, los ciudadanos trasladan sus ahorros, sus historiales médicos y una parte creciente de su vida a plataformas conectadas pero el mantenimiento de las bases tecnológicas que hacen posible todo ese universo no siempre recibe una inversión proporcional. La paradoja es que la inteligencia artificial promete acelerar todavía más el desarrollo de software, multiplicar la productividad y automatizar actividades humanas, mientras también incrementa las exigencias sobre los sistemas encargados de garantizar su funcionamiento.
Por eso, el interrogante que deja el Octubre Negro no es únicamente si la inteligencia artificial permitirá realizar ataques cada vez más sofisticados. La pregunta fundamental es quién tendrá los recursos para defenderse, quién será responsable de sostener una infraestructura que se ha vuelto indispensable y cuánto poder estaremos dispuestos a concentrar a cambio de nuestra seguridad. Durante décadas nos preocupamos por conectar a toda la humanidad, ahora estamos descubriendo que conectar todo también significa volverlo vulnerable y que el futuro de internet no dependerá solamente de nuestra capacidad para innovar, sino también de nuestra capacidad colectiva para proteger aquello que hemos construido.


